被AI代码“淹没”,微软也扛不住了?不到一个月两度「自曝家丑」:Bug修不过来,插件也审不过来
这几年,微软总是把 AI 挂在嘴边:Copilot 写代码、AI 找 Bug、用自动化提效……但最近两篇来自微软内部的博客,画风却不太对劲:不是“AI 真香”,而是“AI 太多,我们快顶不住了”。
一边是 Exchange 团队说,AI 找 Bug 找得太猛,导致累积更新没空发;另一边是 Edge 团队承认,AI 生成的浏览器扩展多到根本审核不过来——不到一个月,微软两度“自曝家丑”,而主角都是 AI。
AI 找 Bug 太猛,CU1 被“堵”在路上
事情从 8 月 13 日说起。当时,微软 Exchange 团队发布了一篇题为《Exchange SE CU1 到底在哪?》的帖子,坦承收到大量客户追问:Exchange Server 订阅版(Exchange Server Subscription Edition,简称 Exchange SE)的累积更新CU1,到底什么时候发布?
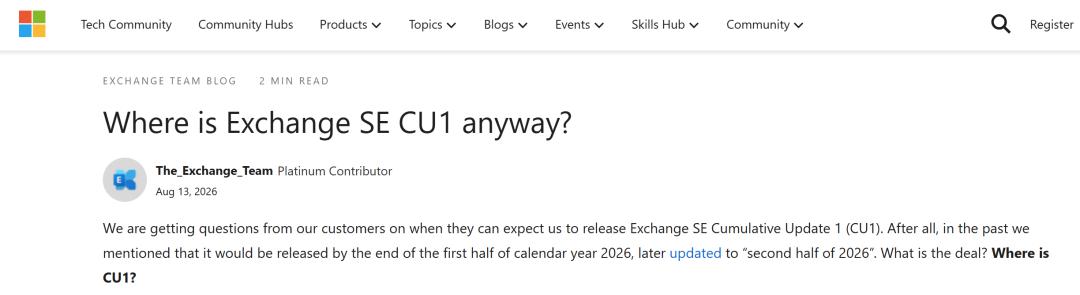
这个问题之所以被反复追问,是因为微软最初承诺在 2026 日历年上半年结束前发布,后来悄悄改成“2026 年下半年”,再后来就没有具体日期了。
先简单介绍一下:Exchange SE 是微软邮件服务器的订阅版,而累积更新(CU)是一种“打包版”更新,包含近期所有 Bug 修复、新功能以及过时代码移除等内容。微软每年会发布一两次 CU,有些用户也更喜欢直接装 CU,而不是逐个打补丁。
对于 CU 的延迟,微软给出的理由多少有些出人意料:AI 工具找到了太多 Bug。
过去几个月,微软一直在使用各种 AI 工具寻找产品中的 Bug,但找到 Bug 并不是终点,反而意味着一长串工作正式开始:工程师需要先确认 Bug 是否真实存在,再尝试复现;确认之后,要修改代码、测试修复效果,还要做回归测试,确保“修了一个 Bug,没有顺手制造三个新 Bug”;然后,还得把这些修复打包成安全更新并发布。
可是,安全 Bug 并不会排队等着工程师处理,新的 Bug 还在不断出现,安全更新每个月都要发布。于是Exchange 团队陷入了一种相当尴尬的状态:一边修新的安全 Bug,一边做 CU1。
更麻烦的是,微软还不敢随便把 CU1 推出去。因为 CU1 一旦发布,如果紧接着又出现一个紧急安全 Bug,企业管理员很可能马上又得安装另一个大型更新,所以微软宁愿继续等。
Exchange 团队表示,他们会把每个月的安全更新持续整合进内部 CU1 版本,等到版本足够稳定,同时碰上一个没有“必须优先处理的紧急安全更新”的月份,再正式推出 CU1。
听起来很稳妥,唯一的问题是:到底哪个月才能没有紧急安全更新?
博客最后写道:“简而言之,Exchange SE CU1 肯定会发布,我们没有忘记,但目前还不能给到具体日期。”——这句话说得很体面,信息量却约等于零。
还没缓过来,Edge 又被 AI“挤爆”了
这边 Exchange 的事还没完,隔壁 Edge 团队又出事了。
9 月 8 日,微软 Edge 团队在的一篇博客中承认,自己也有点被 AI 压垮了。博客写道:“随着 AI 辅助编程快速普及,开发者如今可以比过去更快地构建浏览器扩展。”
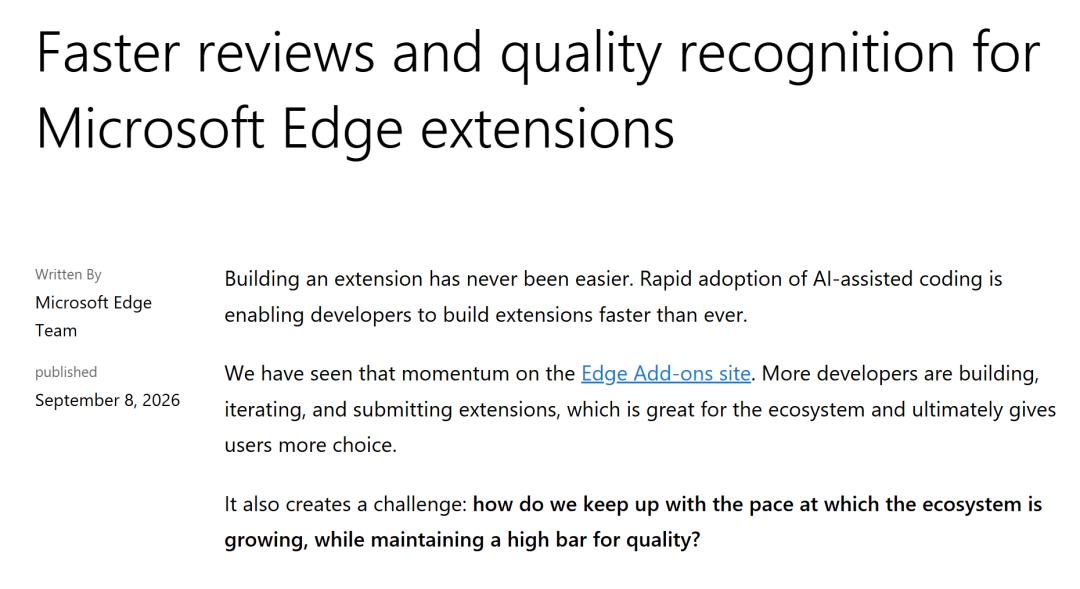
以前开发一个浏览器插件,多少还得自己写代码、调 Bug、测试,再一
于是,Edge 扩展生态迎来了一个微软可能没料到的副作用:提交量开始猛涨。
但插件进入 Edge Add-ons 商店之前,微软可不能让它们“写完即上架”,还需要对扩展进行审核,检查是否违反平台政策、是否存在安全问题,以及是否符合相关质量要求。微软自己也承认,此前推出的“高质量、高价值扩展加速审核流程”,已开始承受新的压力。
说白了就是:开发者那边的 AI 油门越踩越深、插件提交量持续增加,微软的审核流水线负担越来越大,最终导致扩展审核的周转时间变长。
面对这个问题,微软没有选择简单粗暴地扩大人工审核规模,而是继续给审核流程加 AI。Edge 团队表示,已经为审核流程中许多可重复的验证检查引入自动化,并简化了审核在流水线中的流转方式。微软特别强调,这并不意味着降低审核标准,也不会减少扩展需要通过的检查,只是把审核过程拆开:AI 负责“标准答案”,人类负责“需要判断”的复杂案例。
至于这些自动化流程究竟用了多少 AI,微软没有说得特别清楚。但逻辑其实已经非常明显了:既然 AI 让前面的生产速度快了,那后面的审核也得想办法自动化,否则整个系统迟早会堵。
AI 编码 ≠ 代码安全
不到一个月时间,微软两个团队已接连遇到类似困境。
● Exchange:让 AI 发现 Bug → Bug 数量增加 → 工程师验证、修复、测试 → 安全更新不断插队 → CU1 迟迟无法发布。
● Edge:让 AI 生成代码 → 开发者制作插件更快 → 提交量增加 → 人工审核压力暴涨 → 审核周期变长。
开发者可以一口气生成 10 个插件,审核团队却不能一口气审核 10 个插件;AI 可以一次找到一批漏洞,但安全工程师还是得一个个确认、复现、修复。虽然一个卡在发布,一个卡在审核,但都有一个共同点:AI 把上游的生产效率拉起来了,但下游没有同步提速。
这其实也是 AI Coding 发展到今天,一个越来越值得注意的变化。
过去程序员最大的烦恼可能是“写不出来”,但当代码生成从“一个程序员一天写多少”,变成“一个 Agent 几个小时能写多少”之后,问题就变成了:这么多代码谁来测?Bug 找出来之后谁来修?插件写出来之后谁来审?改完之后谁来验证?上线之后出了问题谁来负责……
毕竟,虽然 AI 让写代码变得更容易了,但并没有让代码变得更安全——这两件事,是两码事,目前 AI 没办法自动消除审核、验证等这些后续工作。
那么,微软 Exchange 和 Edge 团队遇到的这个问题,你在日常工作中是否也遇到过类似的,又是如何解决的呢?
参考链接:
https://www.theregister.com/software/2026/09/09/another-microsoft-team-admits-its-struggling-to-handle-flood-of-ai-generated-code/5295185
https://techcommunity.microsoft.com/blog/exchange/where-is-exchange-se-cu1-anyway/4546837
本文来自微信公众号“CSDN”,作者:郑丽媛,36氪经授权发布。
















